К содержанию
Контроль рабочих мест

Ни одно небезопасное устройство не подключится к корпоративной сети

САКУРА круглосуточно проверяет рабочие места в офисе и на удалёнке, сама реагирует на нарушения и открывает доступ к ресурсам только доверенным устройствам — по модели нулевого доверия.

Запросить пилот
  • В реестре российского ПО № 18 472
  • Astra Linux · РЕД ОС · AlterOS · Windows
  • Сертификат ФСТЭК № 4512

Где уже стоит

  • Банк

    3 000 рабочих мест

  • Федеральный ритейлер

    5 000 рабочих мест

  • Имена — по запросу

    Публикуем после согласия клиента

подтвердить отрасли и масштаб перед публикацией

35%

удалённых рабочих мест имеют нарушения безопасности*

×4

меньше нарушений за полгода работы с САКУРОЙ*

* Источник: чьи данные, сколько устройств в выборке, отрасли, период измерения

Для кого

Каждый в компании получает свой результат

Инцидент не остановит бизнес, а проверка регулятора не закончится штрафом

  • Заражённый ноутбук отключается от сети автоматически — утечка и простой не успевают случиться.
  • Выполнение требований подтверждается отчётами системы, а не словами ИТ-отдела.
  • Переход с зарубежных решений без остановки работы: продукт из реестра, разработка и поддержка в России.
  • Состояние защищённости всей компании — в одном отчёте для руководства.
Возможности

Четыре модуля — четыре закрытые проблемы

Контроль

Боль
Нет актуальной картины, какие устройства защищены, а какие — нет.

Агент проверяет каждое рабочее место на соответствие эталонному профилю ИБ 24/7, распространяет корпоративные политики в контуре и за его пределами и сам устраняет несоответствия.

×4 меньше нарушений
за полгода работы*

Доступ

Боль
Недоверенные и скомпрометированные устройства попадают в корпоративную сеть.

Работает поверх существующих средств удалённого доступа, управляет доступом к сегментам сети «на лету» и ограничивает устройства, не прошедшие проверку.

Изоляция за секунды
автоматически, без администратора, до 3 с

Учёт

Боль
Неизвестно, что установлено на рабочих местах и что изменилось.

Полная информация о программах и оборудовании, отслеживание изменений состава рабочих мест, визуальная карта сети и гибкие отчёты.

100% рабочих мест
с установленным агентом — в одной консоли

Эффективность

Бонус

Боль
Нецелевое использование компьютеров и нежелательные приложения.

Мониторинг рабочей активности, учёт рабочего времени и измерение продуктивности сотрудников. Модуль включается по желанию.

Без отдельного продукта
учёт рабочего времени в той же консоли
Как это работает

Доступ получает устройство, которое прошло проверку. Остальные — нет

  1. 01
    Агент на рабочем месте

    Собирает состояние устройства: ОС, обновления, антивирус, программы.

  2. 02
    Сервер САКУРЫ

    Установлен в вашем контуре, хранит политики и эталонные профили ИБ.

  3. 03
    Проверка профиля

    Сравнивает устройство с эталоном непрерывно, а не раз в квартал.

  4. 04 · Решение
    • Доступ открытустройство соответствует
    • Доступ ограничентолько к разрешённым сегментам
    • Устройство изолированоугроза не выходит за его пределы

Модель нулевого доверия

  • Пользователи — аутентификация и непрерывный мониторинг
  • Устройства — состояние защищённости в реальном времени
  • Сеть — сегментация и изоляция устройств
  • Приложения — доступ на уровне приложений
  • Автоматизация — реагирование на инциденты без людей
  • Аналитика — что происходит и где усилить защиту

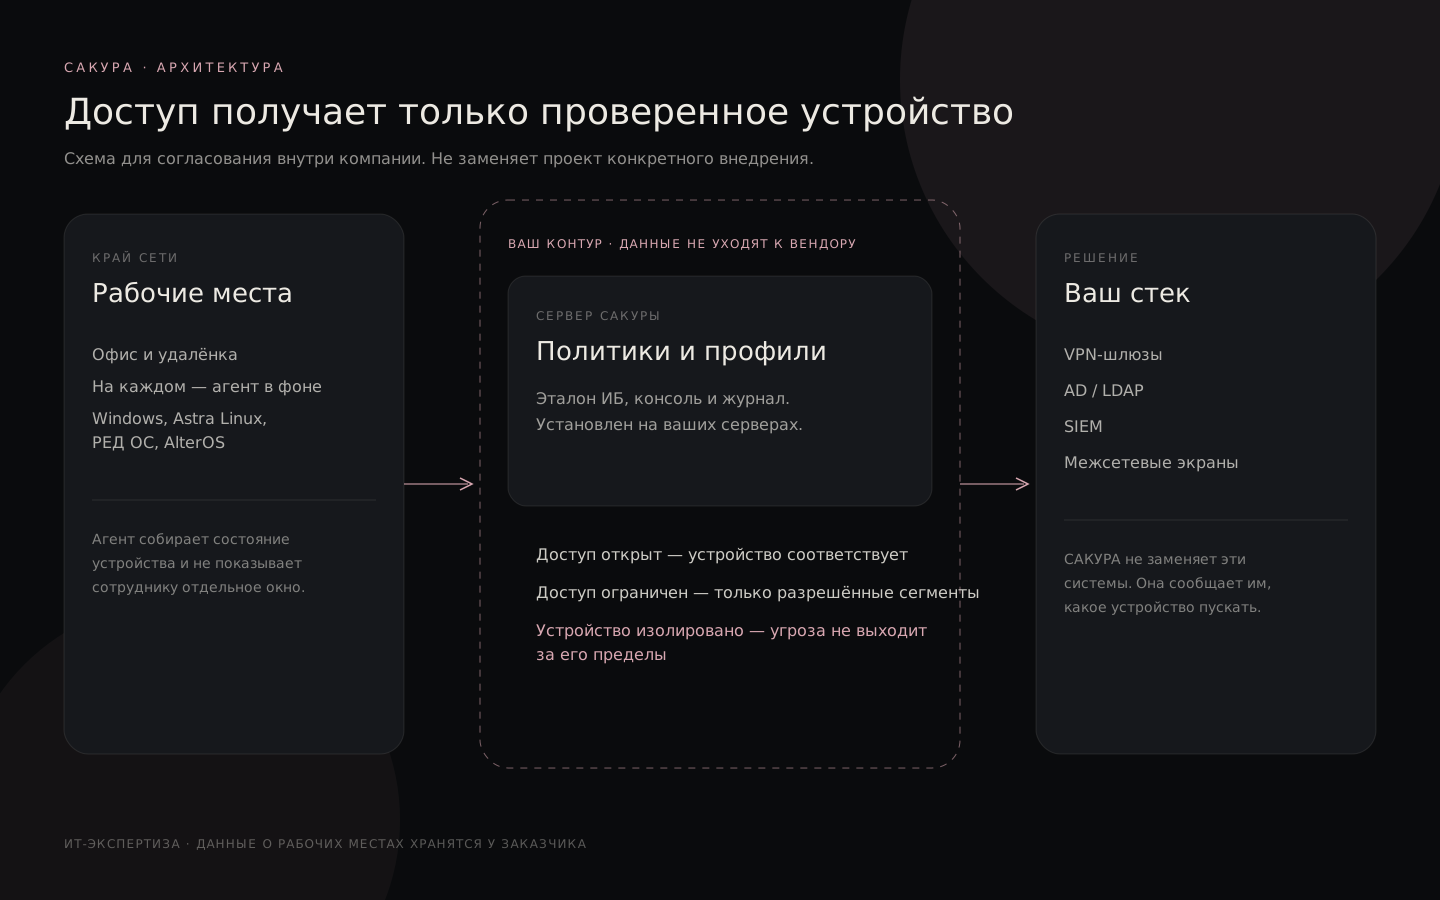
Схема для коллег

Агент на краю, сервер у вас, решение — в ваш стек

Скачать схему

Одностраничная схема для пересылки в ИБ и ИТ: где стоит агент, где хранятся данные и куда уходит решение о доступе. Файл открывается в браузере, отдельная программа не нужна.

Край сети

Рабочие места

  • Офис и удалёнка
  • На каждом — агент в фоне
  • Windows, Astra Linux, РЕД ОС, AlterOS
Ваш контур · данные не уходят к вендору
Сервер САКУРЫ

Политики и профили

Эталон ИБ, консоль и журнал. Установлен на ваших серверах.

  • Доступ открыт
  • Доступ ограничен
  • Устройство изолировано
Решение

Ваш стек

  • VPN-шлюзы
  • AD / LDAP
  • SIEM
  • Межсетевые экраны

САКУРА не заменяет эти системы: передаёт им, какое устройство пускать.

Встаёт в ваш стек

Конкретные продукты: нужен список интеграций и логотипы

  • VPN-шлюзы
  • AD / LDAP
  • SIEM
  • Межсетевые экраны
  • 2FA
  • Облако и гибрид
Импортозамещение

Российский продукт, который закрывает требования, а не создаёт риски

Данные не покидают ваш контур

САКУРА устанавливается на ваших серверах. Сведения о рабочих местах, пользователях и инцидентах хранятся у вас, а не в облаке вендора.

Реестр
Российское ПО, запись № 18 472
Операционные системы
Astra Linux, РЕД ОС, AlterOS, Windows

Помогает выполнить требования

  • Приказ ФСТЭК № 17
  • Приказ ФСТЭК № 21
  • Приказ ФСТЭК № 239
  • 187-ФЗ о КИИ
  • 152-ФЗ

оставить только подтверждённые пункты

Заменяет зарубежные решения

  • Cisco ISE
  • Forescout
  • Решения класса NAC / EDR

подтвердить список

Кейсы

Что меняется после внедрения

Названия компаний не публикуем без согласия. Отрасли без имён — на первом экране.

Банк · 3 000 рабочих мест шаблон кейса
−75%

нарушений безопасности за 6 месяцев

Задача
После перевода части сотрудников на удалёнку служба ИБ не видела состояние домашних ноутбуков, проверки шли вручную.
Что внедрили
Модули «Контроль» и «Доступ», интеграция с VPN и AD. Срок — 8 недель.

«цитата CISO клиента»

Руководитель службы ИБ, имя или «по запросу»
Федеральный ритейлер · 5 000 рабочих мест шаблон кейса
12 недель

переход с зарубежного решения без остановки магазинов

Задача
Зарубежный контроль доступа остался без обновлений и поддержки, а часть касс и рабочих мест переводили на отечественный Linux.
Что внедрили
Все четыре модуля, поэтапно по регионам, Windows и Astra Linux в одной консоли. Срок — 12 недель.

«цитата CISO клиента»

CISO, имя или «по запросу»
Сравнение

Неделя самостоятельного сравнения — в одной таблице

Критерий САКУРА Связка отдельных продуктов Зарубежный NACCisco ISE, Forescout
Реестр российского ПО Зависит от каждого продукта
Astra Linux, РЕД ОС, AlterOS Частично Нет официальной поддержки
Контроль и доступ в одном продукте 2–4 продукта и консоли
Автоматическое реагирование Через ручные интеграции
Поддержка вендора в России У каждого своя Ограничена или недоступна
Цена владения Одна лицензия и одна поддержка Несколько лицензий и интеграций Продление через посредников, валютный риск

проверить колонки конкурентов перед публикацией

61%

стремятся контролировать сторонние ИИ-сервисы

29%

внедрили контроль и политики

47%

ограничиваются пассивным мониторингом

24%

блокируют внешние сервисы

Цифры — из исследования K2 и «Лаборатории Касперского» по интервью с представителями более 200 крупных российских организаций в январе–апреле 2026 года. Они описывают эту выборку, а не весь бизнес. Источник: Kaspersky, май 2026.

В той же программе 59% компаний использовали несколько типов ИИ-сервисов, 38% — собственные команды разработки ИИ для внутренних процессов (Kaspersky, июнь 2026). Единый запрет «всего внешнего ИИ» риск не закрывает: нужно учитывать внешние сервисы, внутренние модели, локальные инструменты и сервисные учётные записи.

Четыре механизма изменения рынка

01 · Механизм

Ускорение действий атакующих

Основание
BI.ZONE: более 740 000 упоминаний ИИ на теневых ресурсах; автоматизация, социальная инженерия, работа с кодом (ThreatZone 2026).

Для САКУРЫ
Ценнее быстрое обнаружение и устранение нарушений. Нельзя ждать дольше, чем длится ИИ-атака.

02 · Механизм

Рост числа ИИ-инструментов внутри компаний

Основание
Разнородное использование публичных и собственных ИИ-сервисов в исследовании K2 / Kaspersky.

Для САКУРЫ
Инвентаризация среды и интеграция с контролем разрешённых сервисов.

03 · Механизм

Ускорение работы защитников

Основание
ЦЭПР связывает развитие ИИ и кадровые ограничения с изменением архитектуры и спросом на управляемые решения.

Для САКУРЫ
Помощник должен сокращать конкретную операцию, а не просто добавлять чат.

04 · Механизм

Бюджет решает, кто покупает

Основание
Первые покупатели — не все с интересом к ИИ, а организации с рабочими сценариями, чувствительными данными и ответственностью перед бюджетом.

Для САКУРЫ
Теневое использование — допуск к разговору, а не готовность покупать отдельную «ИИ-платформу».

Источники: Kaspersky / K2, май–июнь 2026; BI.ZONE ThreatZone 2026; ЦЭПР. Выборка крупных российских организаций, самооценка респондентов.
Как начать

Проверьте на своей инфраструктуре, прежде чем покупать

Пилот бесплатный. По итогам вы получаете отчёт о реальных нарушениях в вашей сети — даже если решите не продолжать.

  1. 011 день

    Заявка и созвон

    30 минут: инфраструктура, цели, объём пилота.

  2. 022–4 недели

    Бесплатный пилот

    На 100 устройствах вашей сети, с нашим инженером.

  3. 03По итогам

    Отчёт о нарушениях

    Что нашли в вашей инфраструктуре и что САКУРА исправила сама.

  4. 04По плану

    Внедрение

    План развёртывания, обучение администраторов, поддержка.

Стоимость

Три тарифа от — за устройство в год

Вы платите за количество защищаемых устройств и срок лицензии. Любой тариф можно сначала проверить на бесплатном пилоте.

  • Базовый

    Видимость и порядок на всех рабочих местах.

    от —
    за устройство в год
    • Модуль «Контроль»: проверка рабочих мест по профилям ИБ 24/7
    • Модуль «Учёт»: инвентаризация ПО и оборудования, карта сети
    • Автоматическое устранение несоответствий
    • Windows, Astra Linux, РЕД ОС, AlterOS
    • Базовая техническая поддержка
  • Корпоративный

    Для крупных и распределённых инфраструктур.

    По запросу
    под объём и архитектуру
    • Всё из тарифа «Zero Trust»
    • Модуль «Эффективность»: учёт рабочего времени и активности
    • Отказоустойчивая конфигурация серверной части
    • Индивидуальные интеграции и доработки
    • Выделенный инженер и SLA

цены и состав тарифов — демо, согласовать с командой

  • Серверный компонент

    Лицензия на год с продлением.

  • Клиентский компонент

    Лицензия на каждое устройство, на год с продлением.

  • Техническая поддержка

    Базовая или расширенная — на выбор.

Калькулятор

демо-цена
1020 000
Тариф
Срок лицензии
Ориентировочно за 1 год
—
— за устройство в год. Точная сумма зависит от комплектации и уровня поддержки.
Разработчик

ИТ-Экспертиза

Российский разработчик и интегратор решений информационной безопасности. САКУРА создаётся и поддерживается командой в Москве.

На рынке
20 лет
Лицензии
ФСТЭК № 1234, ФСБ № 77
Разработка
Собственная, в России
Офис
Москва, Малая Пироговская, 16

В разработке: мобильные устройства на Android и iOS, протокол 802.1x, многофакторная аутентификация, модуль Threat Intelligence. Дорожная карта ↗

Вопросы

Что обычно спрашивают до пилота

Не нашли свой вопрос? Напишите на info@it-expertise.ru

Нагружает ли агент рабочие места?

Агент работает в фоне и потребляет до 2% CPU и 80 МБ оперативной памяти. Сотрудник его не замечает. Те же цифры — на карточке у консоли.

Что с отказоустойчивостью и кластеризацией?

Серверная часть разворачивается в отказоустойчивой конфигурации: схема кластера и резервирования. Если сервер недоступен, как ведут себя агенты — та же пометка на карточке нагрузки.

Есть ли двухфакторная аутентификация?

Да, подтвердить способы: TOTP, токены, SMS. Модуль многофакторной аутентификации развивается в дорожной карте продукта.

Работает ли в закрытом контуре без интернета?

САКУРА устанавливается на ваших серверах, данные хранятся у вас. Работа без доступа в интернет: подтвердить, как обновляются профили и версии.

Законен ли мониторинг сотрудников?

Да, если сотрудники письменно уведомлены, мониторинг закреплён в локальном нормативном акте, а контролируются только рабочие устройства. Модуль «Эффективность» можно не включать совсем.

Сколько длится внедрение и кто его делает?

Пилот — 2–4 недели. Промышленное внедрение — 6–12 недель в зависимости от числа устройств. Внедряет команда ИТ-Экспертизы или партнёры.

Что со старыми версиями ОС?

Поддерживаемые версии: список Windows и Linux, начиная с каких версий.

Пилот

Узнайте, сколько нарушений в вашей сети прямо сейчас

Оставьте контакты — инженер свяжется с вами, уточнит инфраструктуру и предложит объём пилота.

Пн–Пт, по московскому времени

Нажимая кнопку, вы соглашаетесь с политикой обработки персональных данных ссылка

PDF · 4,8 МБ

Презентация САКУРЫ

Архитектура, модули, сценарии внедрения и лицензирование. Отправим ссылку на почту.